Notre Expertise CSV & CSA
Validez vos systèmes informatisés selon leur usage et leurs risques
Un accompagnement pragmatique pour démontrer l'adéquation à l'usage prévu et maintenir la conformité de vos systèmes GxP.
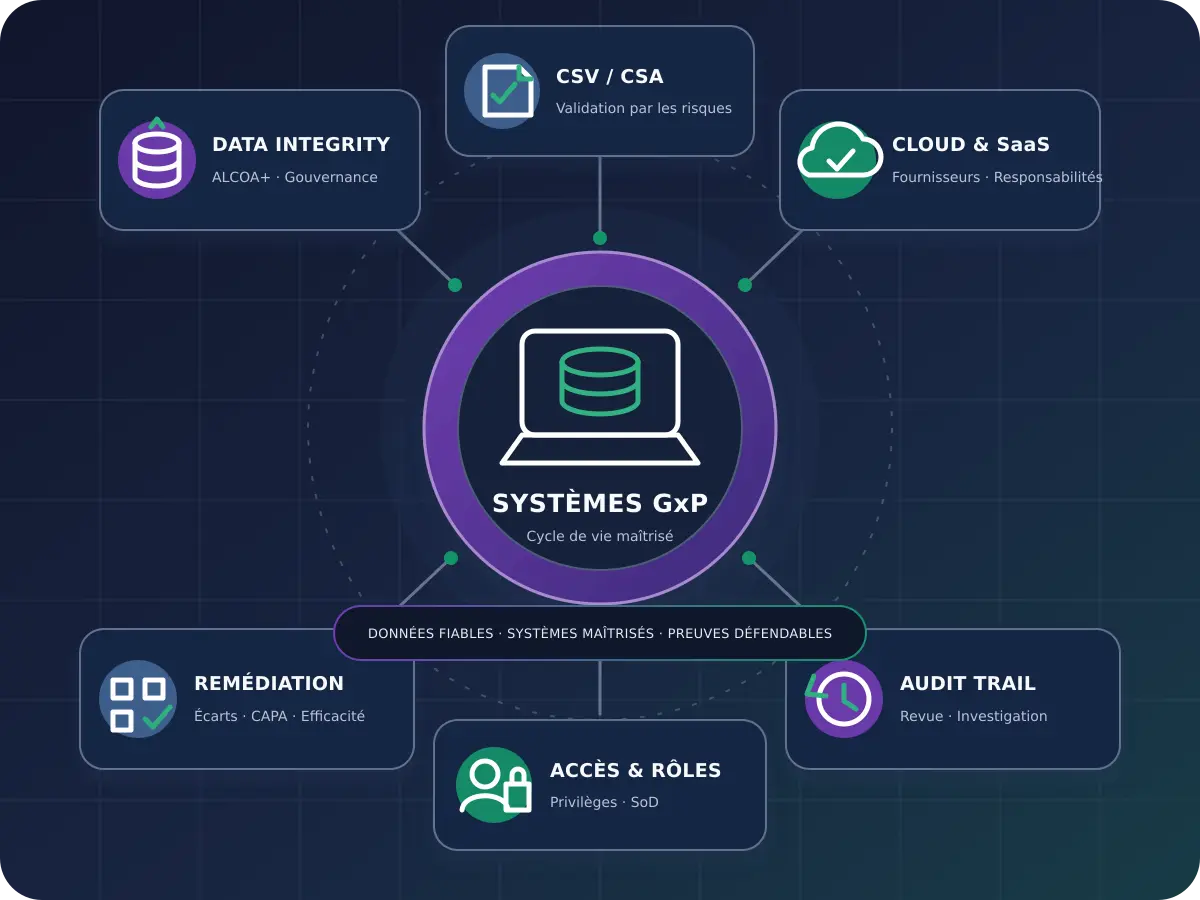
Notre Expertise CSV & CSA
Un accompagnement pragmatique pour démontrer l'adéquation à l'usage prévu et maintenir la conformité de vos systèmes GxP.
Des systèmes mal adaptés ou insuffisamment validés exposent votre organisation à des risques de qualité, de conformité et de continuité d'activité.
Une expertise complète et pragmatique, adaptée à vos systèmes et à votre contexte.
Applicabilité GxP, classification et plan de validation.
Cette première étape permet de déterminer si le système entre dans le périmètre GxP et de construire une stratégie CSV/CSA proportionnée à sa criticité, à sa complexité et à son niveau de configuration.
System Impact Assessment, stratégie de validation, plan de validation, matrice des responsabilités et planning des activités.
URS, fonctions critiques et analyses de risques.
Nous vous aidons à formaliser des exigences utilisateurs claires, vérifiables et adaptées à l'usage prévu du système.
L'analyse des risques permet ensuite d'identifier les fonctions et les données nécessitant le niveau de contrôle le plus élevé. Les exigences, les risques et les tests sont ainsi reliés dans une démarche cohérente et traçable.
URS, analyse de risques, registre des fonctions critiques, critères d'acceptation et matrice de traçabilité.
Évaluation des prestataires et utilisation de leurs preuves.
L'utilisation d'une solution Cloud ou SaaS ne transfère pas au fournisseur la responsabilité réglementaire de l'entreprise utilisatrice.
Nous évaluons les capacités du fournisseur, les services proposés et la documentation disponible afin de déterminer quelles preuves peuvent être utilisées et quelles vérifications doivent rester sous votre responsabilité.
Questionnaire fournisseur, Supplier Assessment, rapport d'audit, analyse des écarts et matrice de répartition des responsabilités.
Vérifier les fonctions critiques et préserver l'intégrité des données.
Nous définissons et réalisons des activités de vérification centrées sur l'usage prévu et les risques du système.
Lorsque le projet comprend une migration, nous vérifions également que les données transférées restent complètes, exactes, cohérentes, traçables et interprétables dans le système cible.
Protocoles et scénarios de test, preuves d'exécution, fiches d'anomalie, matrice de traçabilité, protocole de migration et rapport de vérification.
Changes, incidents, revues périodiques et requalifications.
Nous vous aidons à intégrer les contrôles nécessaires dans les activités de routine et à évaluer l'impact des changements, incidents et nouvelles versions.
Procédures, analyses d'impact, plans de test, rapports de revue périodique, plans de remédiation et rapports de requalification.
Échanger sur le maintien de votre état validéConcentrer les preuves sur ce qui est critique, exploiter la connaissance du fournisseur et adapter les tests au risque.
La CSA ne signifie pas moins de maîtrise, mais une assurance mieux ciblée.
Nous intervenons sur l'ensemble des systèmes critiques de vos activités GxP.
Une démarche structurée et pragmatique, du contexte opérationnel à la pérennisation.
Non. Une évaluation permet de déterminer si le système intervient dans une activité GxP et quel niveau de validation est nécessaire selon son usage et ses risques.
La CSV (Computerized System Validation) désigne la démarche globale de validation. La CSA (Computer Software Assurance) renforce l’utilisation de la pensée critique et d’activités d’assurance proportionnées aux risques. Elle ne supprime ni la validation ni les preuves documentées.
La démarche doit couvrir l’usage prévu, la configuration, les interfaces, l’intégrité des données, les accès, les responsabilités du fournisseur, les changements de version et la réversibilité.
Les missions se combinent selon votre point de départ. Un premier échange permet de cadrer le périmètre.
Prendre contact